


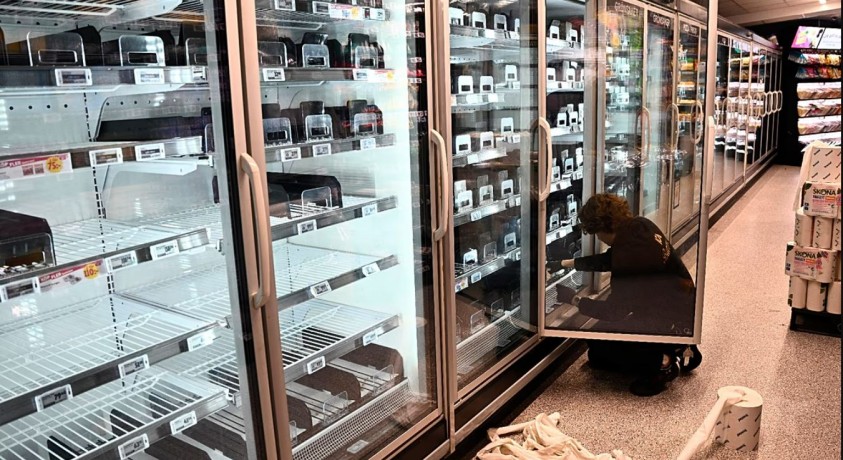
ბელგიის რამდენიმე მსხვილი სუპერმარკეტის გაგრილების სისტემაზე განხორციელებული მასშტაბური კიბერთავდასხმა დიდი ზარალის მომტანი აღმოჩნდა.
მაღაზიათა ქსელებს მოუწიათ დაახლოებით 100 000 ევროს ღირებულების სასურსათო პროდუქციის გადაყრა.
ბელგიური მედიის ცნობით, ჰაკერული შეტევის დროს, გაგრილების სისტემა სრულად გამოვიდა მწყობრიდან, მაცივრებში ტემპერატურა კი 70 გრადუს ცელსიუსამდე გაიზარდა. ერთ-ერთი ადგილობრივი ქსელური სუპერმარკეტის წარმომადგენელმა განაცხადა, რომ კომპანიამ გამოავლინა ინციდენტში მონაწილე დაჯგუფება.
რამდენიმე საათში იგივე შემთხვევის შესახებ გავრცელდა ცნობა შვედეთიდანაც.
კიბერთავდასხმის მომენტში ბუნებრივად გაჩნდა კითხვა, როგორ გახდა შესაძლებელი გაგრილების სისტემის დისტანციურად მწყობრიდან გამოყვანა და საერთოდ - რატომ არის მაცივრები დაკავშირებული ინტერნეტის ქსელთან?
სუპერმარკეტებში არსებული მსხვილი სამაცივრე სისტემები ცენტრალური მართვის ბლოკების მეშვეობით იმართება. ეს ბლოკები თითოეული მაცივრისა და საყინულის ტემპერატურას, გალღობის ციკლებსა და განგაშის სისტემების მუშაობას აკონტროლებს.
კომპანია Forescout-ის მიერ ოქტომბერში გამოქვეყნებული კვლევის თანახმად, ამ სისტემების ინტერნეტთან დაკავშირების შესაძლებლობა უკვე დიდი ხანია არსებობს, რაც საშუალებას აძლევს სამაცივრე სისტემების მომსახურე კონტრაქტორებს, დისტანციურად შეამოწმონ გაუმართაობა და შეცვალონ პარამეტრები ისე, რომ საჭირო არ გახდეს ტექნიკოსის თითოეულ მაღაზიაში გაგზავნა.
ევროპის ერთ-ერთი უმსხვილესი მიმწოდებელი კომპანია Danfoss-ი აცხადებს, რომ სამაცივრე სისტემების ინტერნეტთან დაკავშირება, როგორც წესი, ინჟინრების არასაჭირო ვიზიტების რაოდენობას 15-30%-ით ამცირებს, რადგან ტექნიკური გაუმართაობების აღმოფხვრა დისტანციურად არის შესაძლებელი.
კომპანია ასევე აღნიშნავს, რომ დისტანციური მონიტორინგი სუპერმარკეტებს საშუალებას აძლევს, ავტომატურად აწარმოონ ტემპერატურის აღრიცხვის ჟურნალები, რომელთა წარმოებასაც სურსათის უვნებლობის წესები მოითხოვს. ამით თანამშრომლებს აღარ უწევთ თითოეული სამაცივრე ვიტრინის ტემპერატურის ხელით შემოწმება დღეში ოთხჯერ.
Forescout-ის განცხადებით, პრობლემა ის არის, რომ პასუხისმგებლობა ხშირად რამდენიმე მხარეს შორის არის გადანაწილებული. პროგრამულ უზრუნველყოფას, შესაძლოა, მომსახურე კონტრაქტორი მართავდეს, მოწყობილობა მაღაზიას ეკუთვნოდეს, ხოლო ინტერნეტთან დაკავშირებაზე მისი IT განყოფილება იყოს პასუხისმგებელი.
როგორც მკვლევრები აღნიშნავენ, თუ მხარეებს შორის პასუხისმგებლობები მკაფიოდ არ არის განსაზღვრული, შესაძლოა, „არც ერთ მათგანს არ ჰქონდეს სრული წარმოდგენა იმის შესახებ, თუ რომელი სერვისია გარე წვდომისთვის გახსნილი“.
რისკი მხოლოდ სუპერმარკეტებს არ ეხება. იგივე სისტემები გამოიყენება კვების მრეწველობის საწარმოებში, ღვინის მარნებში, ხილის საწყობებში, ფერმებში და საავადმყოფოების სამაცივრე დანადგარებში.
კიბერდამნაშავეებს ამისთვის რთული, მავნე პროგრამული უზრუნველყოფა არ სჭირდებათ. სისტემაზე წვდომის მოპოვების შემთხვევაში, მათ შეუძლიათ მისი ჩვეულებრივი ფუნქციების გამოყენებით შეცვალონ ტემპერატურა, გაუშვან გალღობის ციკლები ან გამორთონ განგაშის სისტემა.
Forescout-ის შეფასებით, ამგვარი ცვლილებები შესაძლოა სისტემის სტანდარტულ ოპერაციებს ჰგავდეს და, შესაბამისად, შეუმჩნეველი დარჩეს.
საგულისხმოა, რომ მსგავსი კიბერთავდასხმები ევროპის კიდევ შვიდ ქვეყანაშიც დაფიქსირდა, რასაც ევროპოლი და სამართალდამცველები სურსათის მიწოდების ჯაჭვის დივერსიად იძიებენ. ერთ-ერთი ბოლო ასეთი შემთხვევა 12 ოქტომბერს საფრანგეთში მოხდა.